




 구글에서 선호하는 출처로 추가
미국 전력·금융 등 5대 인프라에 AI 방어망…72시간 비상운영 제안
 강수빈 기자
앤 뉴버거가 미국 5대 핵심 인프라 운영사와 공통 공급업체 수백 곳의 사이버 위험을 6개월 안에 억제하는 계획을 제안했다. AI로 취약점을 찾아 보완하고 IT 시스템 없이도 72시간 운영할 수 있는지 검증하는 내용이다.
미국 전력·금융결제·수도·통신·병원 등 5개 분야의 사이버 위험을 6개월 안에 억제하자는 제안이 나왔다. 핵심 운영사와 공통 공급업체 수백 곳을 우선 보호하고 IT 시스템 없이도 72시간 운영할 수 있는지 검증하는 구상이다.
11월 12일 미국 벤처캐피털 a16z 뉴스레터 '초지능 시대 핵심 인프라 사이버 방어 계획'에 따르면 앤 뉴버거 총괄파트너 겸 글로벌 대외업무 책임자가 이 같은 계획을 제안했다. 뉴버거는 미국 국가안보회의에서 사이버 안보와 신흥 위협을 담당한 부보좌관을 지냈다.
그는 AI가 보안 취약점을 발견한 뒤 공격에 악용하기까지 걸리는 시간을 줄이고 있다고 진단했다. 사람이 대응하는 속도로는 공격을 따라잡기 어렵다는 설명이다. 물리적 설비를 제어하는 시스템은 20년 넘게 쓰는 경우가 많다. 일부는 보안 업데이트 과정에서 운영이 중단될 위험도 있다.
계획은 장애가 발생하면 피해가 전국으로 번질 핵심 시설을 먼저 보호하는 데 초점을 맞췄다. 대형 송전 변전소와 주요 결제망이 대상이다. 대도시 수도사업자와 핵심 통신망·긴급전화 시스템도 포함한다. 지역 외상센터와 전자의무기록 공급업체도 우선 보호 대상으로 제시했다.
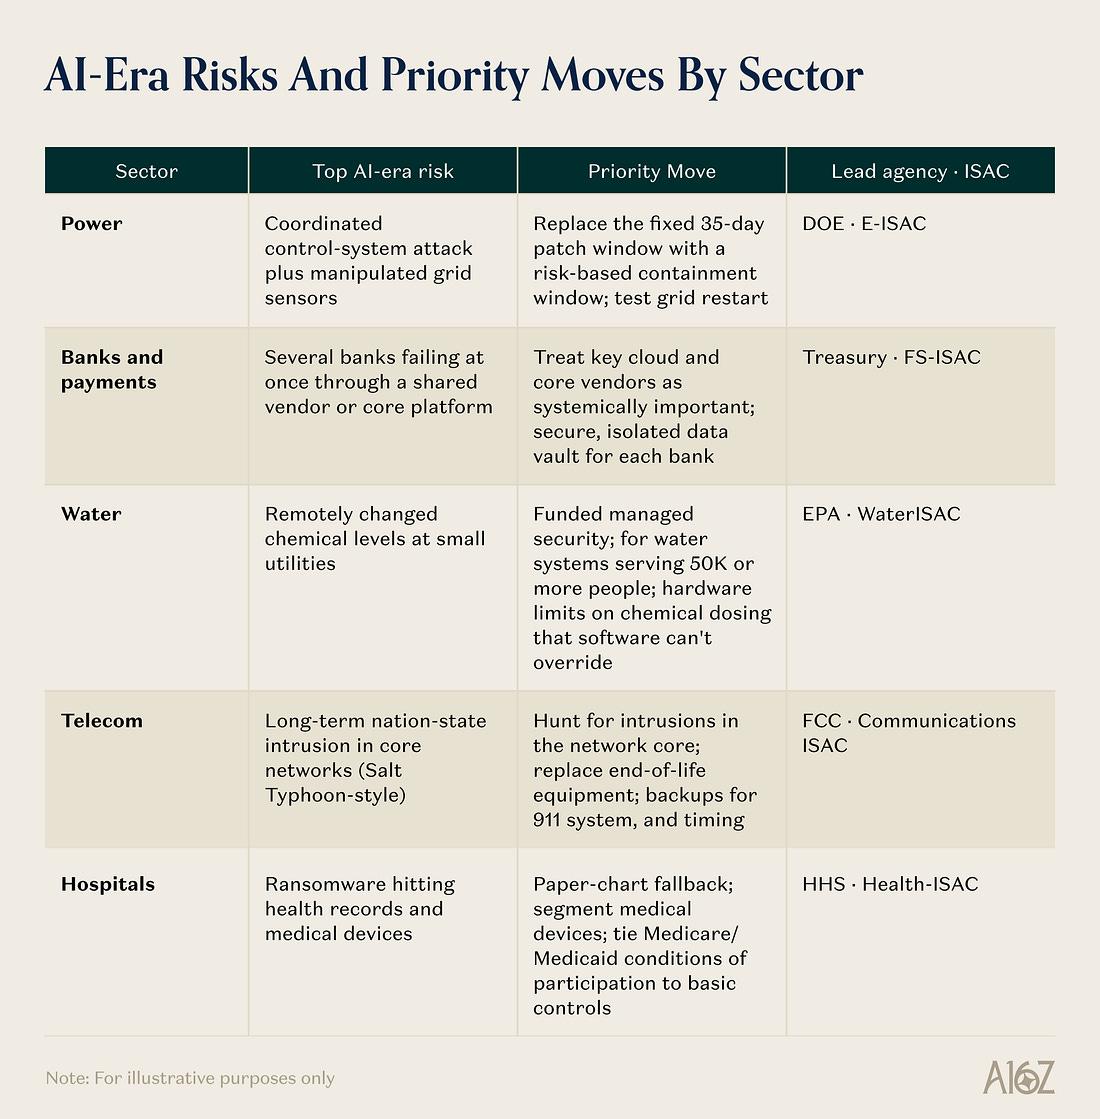
기술적 핵심은 AI로 외부에 노출된 시스템과 취약점을 찾아 대응하는 것이다. 업데이트가 어려운 장비에는 방화벽 규칙이나 설정 변경 등 대체 조치를 마련한다. 제어시스템의 인터넷 노출을 없애고 업무용 전산망과 설비 제어망을 분리한다. 한 곳의 침해가 다른 시설로 번지는 것을 막기 위해서다.
운영 지속 능력은 훈련으로 확인한다. 병원은 종이 진료기록을 쓰고 수도·전력시설은 수동 제어로 전환한다. 은행은 대체 결제 절차를 가동한다. 우선 보호 대상은 이런 방식으로 IT 시스템 없이 72시간 운영할 수 있음을 입증해야 한다. 제어시스템 설정은 오프라인으로 보관하고 전산망을 다시 구축할 능력도 검증한다.
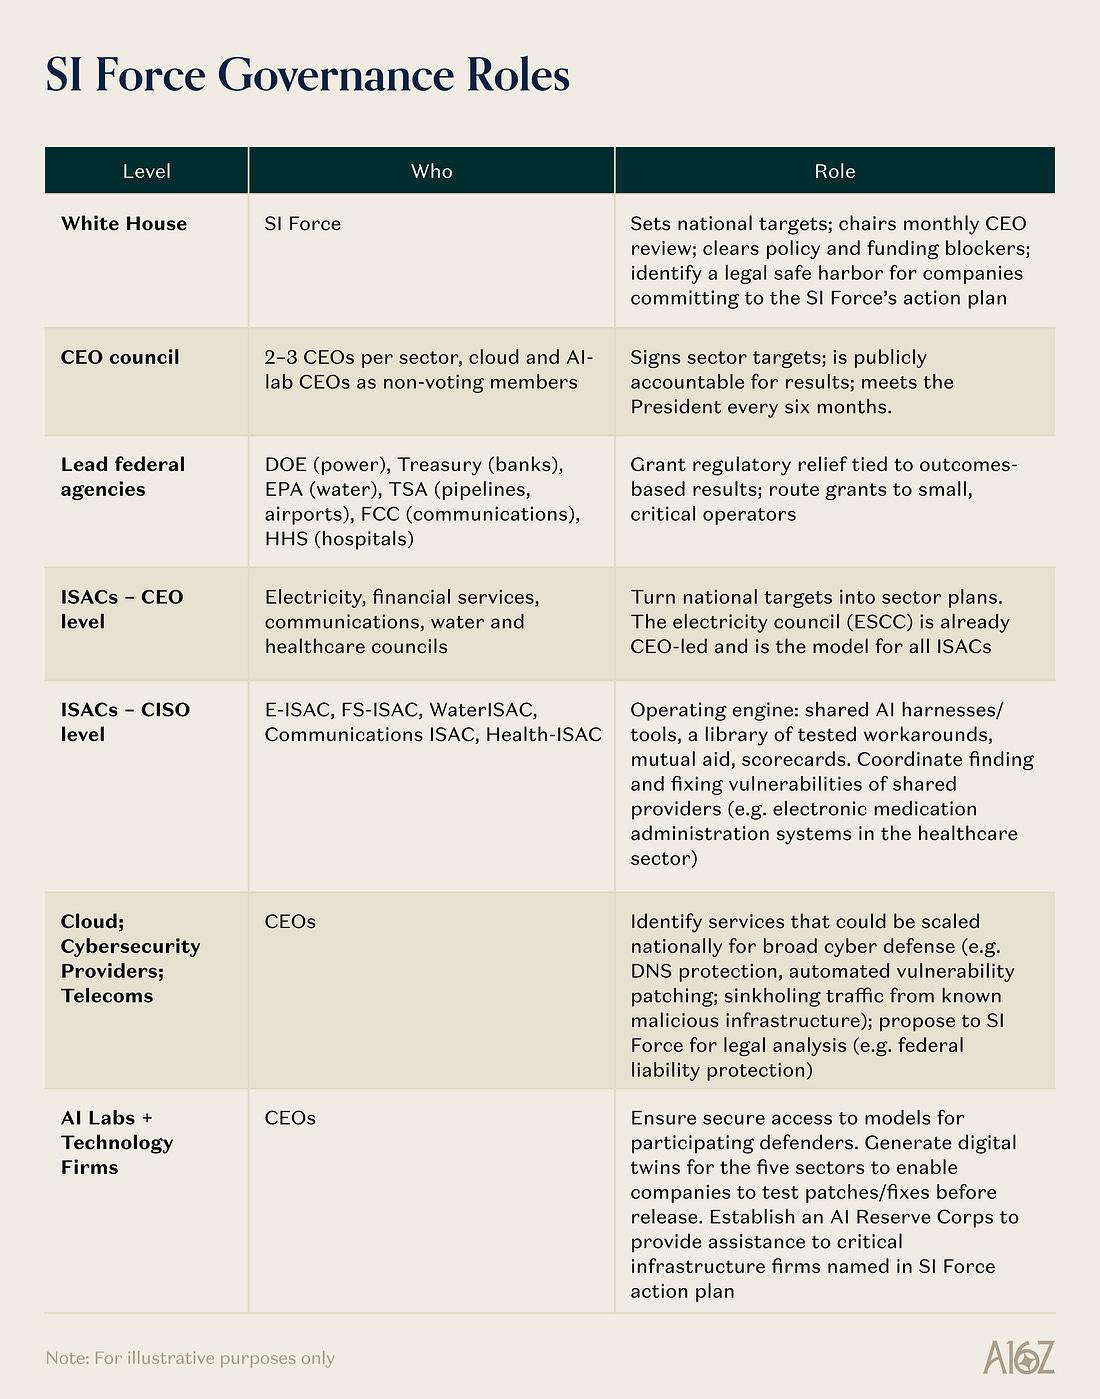
실행은 백악관 초지능 전담조직 아래 주요 기업 최고경영자 협의체가 맡도록 했다. 최고경영자들은 업종별 목표에 서명한다. 업종별 정보공유·분석센터는 매달 성과를 보고한다. 대형 운영사는 소규모 사업자를 지원하며 전력·통신·은행·병원은 3~6개월 안에 합동 공격 대응 훈련을 진행한다.
후속 단계에서는 실제 설비를 소프트웨어로 복제해 보완 조치를 미리 시험하도록 했다. AI 방어 도구는 제어망에서 기본적으로 정보를 읽기만 하며 변경에는 사람의 승인을 받는다. 뉴버거는 기업 참여를 위해 민감한 정보 공유와 발견한 취약점에 관한 법적 책임을 보호할 장치도 필요하다고 제안했다.






Comment 0
불러오는 중…