




 구글에서 선호하는 출처로 추가
에퀴노르($EQNR), IT 공격 확인…생산 영향 없다고 밝혀
 김미래 기자
회사는 공지 당시 데이터 탈취 징후가 없다고 했으며, 대응 자원을 투입하고 관계 당국에 사건을 알렸다.
토포AI로 이 기사 더 깊이 읽기
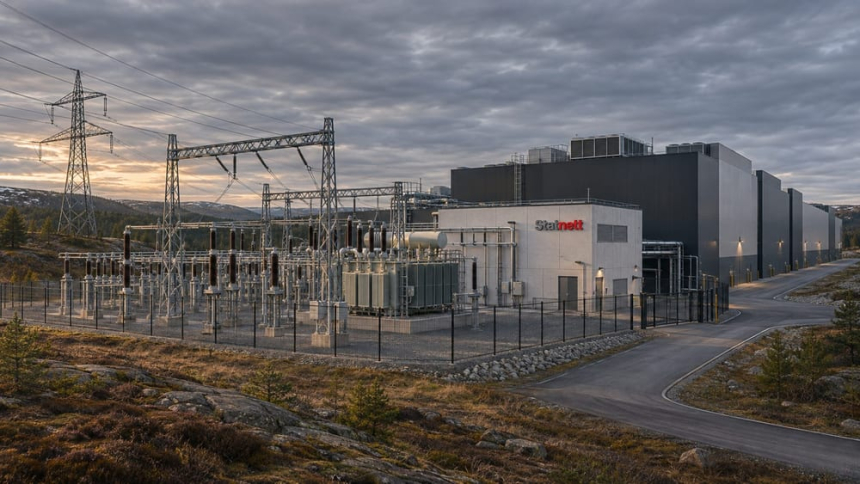
에퀴노르(Equinor, $EQNR)는 17일(현지시간) 일부 IT 시스템을 겨냥한 사이버공격을 확인했다. 석유·가스 생산을 포함한 운영에는 영향이 없다고 밝혔다.
에퀴노르는 한국시간 18일 오전 2시 55분 공식 공지에서 당시 ‘진행 중인 사이버공격’을 확인했다고 밝혔다. 회사는 관련 대응 자원을 동원해 공격을 무력화하고 시스템 무결성을 회복하는 작업을 벌이고 있으며, 관계 당국에도 사건을 알리고 있다고 설명했다.
회사는 공지 당시 데이터 탈취 징후를 발견하지 못했다고 밝혔다. 이는 해당 공지 시점의 설명이다.
공격 대상은 ‘일부 IT 시스템’으로만 제시됐다. 에퀴노르는 운영기술(OT) 시스템이나 사내 이메일에 미친 영향을 따로 언급하지 않았다.
IT 시스템은 업무 정보와 통신을 다루고, OT 시스템은 산업 설비와 공정을 감시·제어한다. 회사가 밝힌 공격 대상은 IT 시스템으로, 이를 생산 설비 침해로 확대해 해석할 근거는 없다.
이번 공격에 앞서 노르웨이 국가안보당국(NSM)은 10월 27일 국가 사이버 위험도를 5단계 중 ‘높음’으로 발표했다. 이 단계는 NSM이 공개한 국가 사이버 위험도 평가다.
NSM은 최근 반년 동안 노르웨이 기업을 겨냥한 성공한 사이버 작전이 3배로 늘었다고 밝혔다. 국가안보에 중요한 기반시설과 관련 서비스 업체가 정찰과 침해 시도, 랜섬웨어, 서비스거부 공격에 노출돼 있다는 설명도 내놨다. 다만 원시 건수와 비교 기준은 제시하지 않았다.
NSM의 위험도 상향과 에퀴노르 공격을 직접 연결하는 설명은 나오지 않았다. 위험도 발표는 노르웨이 전반에 대한 평가로, 이번 사건의 공격 주체나 배경을 특정하지 않는다.
에너지 생산에 관심이 쏠리는 배경에는 노르웨이의 유럽 가스 공급 비중이 있다. 유럽연합 집행위원회 자료에 따르면 노르웨이는 2025년 유럽연합(EU) 천연가스 수입의 31%를 공급한 최대 공급국이다. 이 비율은 노르웨이 전체의 공급 비중이며 에퀴노르 한 기업의 점유율은 아니다.
레딧의 사이버보안 게시물에는 공격자가 시스템에 얼마나 오래 접근했는지 묻는 댓글이 달렸다. 다른 게시물에는 공격자와 영향을 받은 시스템이 특정되지 않았다는 지적이 나왔다. 이는 이용자 반응이며 공격 경로나 피해 범위를 확인하는 자료는 아니다.
에퀴노르는 18일 오전 2시 55분 공식 공지에서 새 정보가 확인되면 추가 내용을 제공하겠다고 밝혔다.






Comment 0
불러오는 중…