




 구글에서 선호하는 출처로 추가
앰비어, 세이프 권한 변경 경고하는 하드웨어 지갑 공개
 서지우 기자
앰비어 아이스는 세이프 거래의 전송·토큰 승인·묶음 동작을 화면에 표시하고, 소유자·서명 임계값·모듈 변경에는 경고를 띄우도록 설계됐다. 1차 물량 200대 예약이 끝났고 2차 물량 200대 예약이 진행 중이다.
토포AI로 이 기사 더 깊이 읽기
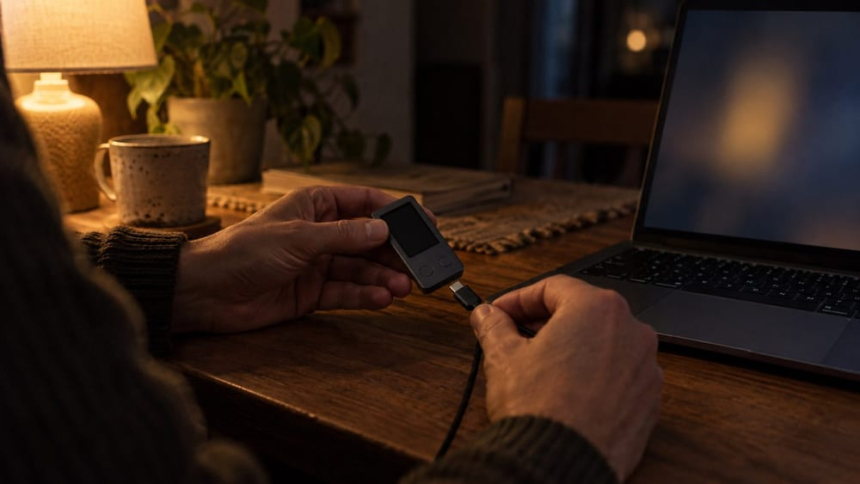
앰비어(Ambire)는 세이프(Safe) 다중서명 계정의 소유자·승인 기준·모듈 변경에 서명 전 경고를 띄우도록 설계한 하드웨어 지갑 ‘앰비어 아이스(Ambire Ice)’를 공개했다. 토큰 이동이 없는 거래도 계정 통제권을 바꿀 수 있다는 위험을 겨냥했다.
앰비어는 10월 30일 공식 블로그에서 아이스가 세이프 거래를 기기에서 해석해 전송, 토큰 승인, 여러 동작을 묶은 거래를 화면에 표시한다고 밝혔다. 소유자나 서명 임계값, 모듈을 바꾸는 거래에는 경고를 띄우도록 설계했다.
아이스는 USB·블루투스·QR로 세이프 계정의 서명 기기에 연결된다. 앰비어는 기기의 연결을 끊은 상태에서 QR로 서명하는 방식도 지원한다고 설명했다.
앰비어는 하드웨어와 펌웨어를 공개했다. 이는 제조사가 밝힌 제품 설계와 지원 방식이다.
◇ 토큰을 보내지 않아도 승인 권한은 바뀐다
세이프 공식 문서에서 소유자는 계정 거래를 승인하는 주소다. 서명 임계값은 거래 실행에 필요한 최소 승인자 수를 뜻한다. 두 항목 모두 세이프 거래를 통해 바꿀 수 있다.
소유자 5명 중 3명이 승인해야 하는 계정의 임계값을 1명으로 낮추는 상황을 가정해볼 수 있다. 변경 거래에서 토큰이 이동하지 않더라도 이후 거래를 승인하는 구조는 달라진다.
모듈은 세이프에 자동화나 별도 거래 실행 기능을 더하는 스마트 계약이다. 세이프 공식 문서는 모듈이 임의의 거래를 실행할 수 있고, 악성 모듈은 계정을 장악할 수 있다고 경고한다.
따라서 거래 내용은 송금액이나 받는 주소에만 그치지 않는다. 소유자·승인 기준·모듈 변경도 계정 권한과 연결돼 있어 서명 전에 확인할 대상이다.
바이비트 해킹 당시 Safe 개발자 인증정보 탈취와 서명자들이 악성 거래를 승인하도록 유도된 경위도 거래 화면과 서명 과정의 위험을 드러냈다. 당시 바이비트는 자체 인프라가 침해됐다는 증거는 발견되지 않았다고 밝혔다. 세이프는 이후 거래 해석 정보와 사전 실행 검사 등을 제공하는 Safe Shield를 소개했다.
◇ 예약 현황과 보안 검증은 별개
앰비어 제품 페이지는 아이스가 세이프 거래의 각 동작을 해독해 표시하고, 허용 목록에 없는 DELEGATECALL을 차단한다고 설명한다. 거래 해독 정확도를 평가한 독립적인 보안 검증 결과도 소개되지 않았다.
하드웨어와 펌웨어를 공개한 사실은 외부 검토의 경로를 열어둔다. 공개만으로 거래 해독 정확도나 보안성이 검증됐다고 볼 수는 없다.
앰비어 제품 페이지에는 1차 물량 200대가 예약 완료됐고, 2차 물량 200대의 예약이 진행 중이라고 표시돼 있다. 이는 회사가 공개한 예약 현황이다.
예약 수치와 제품 설명은 기기가 실제로 배송돼 사용된 결과나 거래 해독 성능을 보여주는 자료와는 구분해야 한다.







Comment 0
불러오는 중…