




 구글에서 선호하는 출처로 추가
클로드 오퍼스5, 오픈AI 내부 코드에 72시간 만에 접근
 토큰포스트 속보
보안 연구팀이 앤트로픽의 클로드 오퍼스5를 활용해 오픈AI 직원 계정을 거쳐 내부 코드 저장소에 접근했다는 보도가 나왔다. 오픈AI는 취약점을 수정한 뒤 연구팀에 6500달러를 지급한 것으로 전해졌다.
앤트로픽의 클로드 오퍼스5를 활용한 보안 연구팀이 72시간 안에 오픈AI 내부 코드 저장소에 접근했다는 보도가 나왔다.
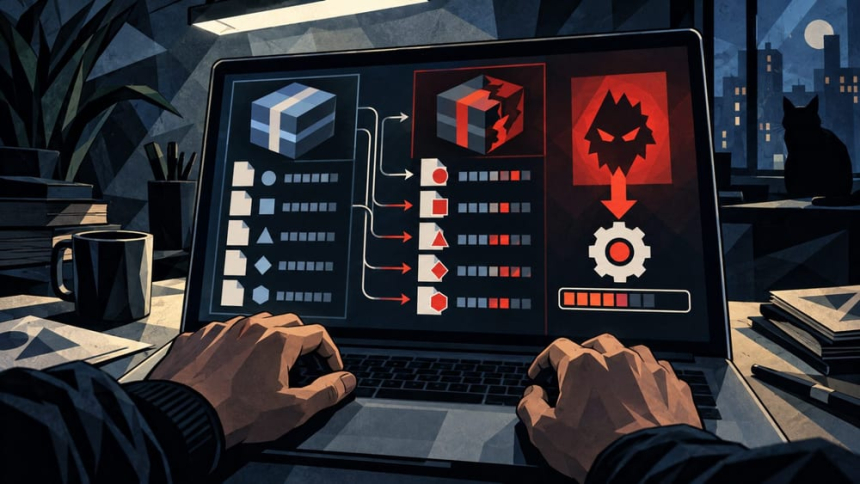
벤처비트는 17일 연구팀이 포럼 소프트웨어 Discourse에 포함된 libheif 이미지 처리 취약점을 이용해 원격 코드 실행 경로를 만들고, 오픈AI 직원의 계정에 접근했다고 보도했다. 월스트리트저널도 연구팀이 해당 계정을 통해 오픈AI의 비공개 소프트웨어를 읽고 수정안을 제안할 수 있는 경로를 확보했다고 전했다.
벤처비트는 연구팀이 민감한 소스코드를 확인하기 전 테스트를 중단하고 오픈AI에 취약점을 신고했다고 보도했다. 벤처비트는 연구팀의 신고 뒤 오픈AI가 자사 측 문제를 수정했으며, 오픈AI가 연구팀에 6500달러의 보상금을 지급했다고 전했다.






Comment 0
불러오는 중…