




 구글에서 선호하는 출처로 추가
AI 에이전트 결제, 권한 준 사람의 신원 확인도 과제
 서도윤 기자
토포AI로 이 기사 더 깊이 읽기
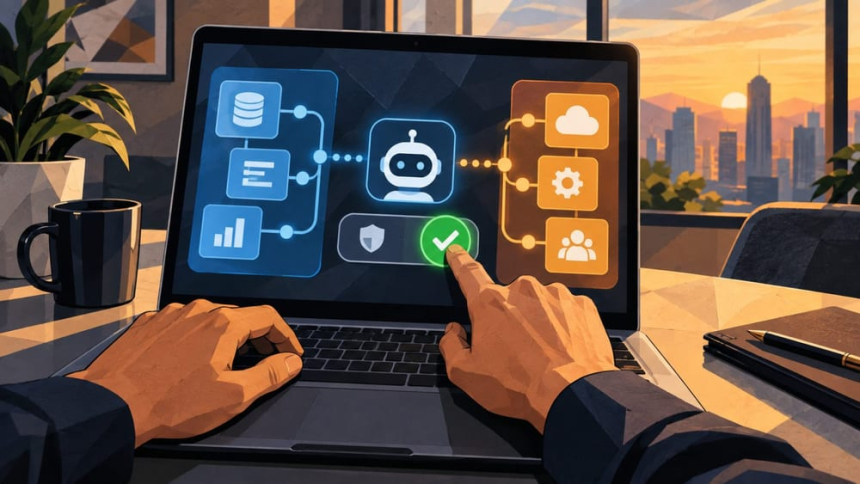
AI 에이전트가 결제와 계정 접근을 맡으면, 권한을 부여한 사람이 실제 이용자인지 확인하는 절차가 보안의 핵심이 된다. CLEAR 창업자 캐린 세이드먼 베커(Caryn Seidman Becker)는 신원 확인을 강화해야 AI의 속도와 안전성을 함께 추구할 수 있다고 주장했다.
세이드먼 베커는 9일 포천(Fortune) 기고문에서 비밀번호와 보안 질문, 전화 통화만으로는 계정 복구를 요청한 사람이 본인인지 가리기 어렵다고 지적했다. 유출된 개인정보와 생성형 AI로 얼굴과 목소리를 흉내 낼 수 있어, 사칭자가 계정을 복구한 뒤 에이전트를 등록해 거래를 실행할 수 있다는 설명이다.
그가 제시한 기준은 두 가지다. 이용자가 에이전트의 행동을 승인했는지, 승인한 사람이 강하게 검증된 당사자인지를 각각 확인해야 한다는 것이다. 세이드먼 베커는 여러 서비스에서 이어지는 신원 증명이 필요하다고 주장했다. 기고문은 그의 의견을 담았으며, 제안한 방식의 효과를 독립적으로 검증한 자료는 제시하지 않았다.
Google은 2025년 9월 에이전트가 이용자를 대신해 결제를 시작하고 거래할 수 있도록 개방형 프로토콜 AP2를 발표했다. Google은 이용자가 에이전트에 구매 권한을 줬는지, 요청이 이용자의 의도를 반영하는지, 사고가 나면 책임을 어떻게 추적할지를 해결 과제로 들었다. AP2는 카드와 스테이블코인, 실시간 은행 이체를 지원하도록 설계됐으며 협력사에는 코인베이스(Coinbase)와 Mysten Labs가 포함됐다.
Google은 2026년 4월 AP2를 FIDO 얼라이언스(FIDO Alliance)에 기부하고 AP2 v0.2를 공개했다. 새 버전에는 이용자가 미리 정한 조건에 따라 자리를 비운 동안에도 에이전트가 결제하는 기능이 담겼다. Google과 마스터카드(Mastercard)가 개발한 Verifiable Intent는 이용자가 승인한 에이전트 행동을 기록하는 표준으로 소개됐다. 이는 거래 권한과 승인 기록을 다루며, 권한을 준 사람의 신원을 확인하는 문제와는 구분된다.
서명된 결제 지시만으로 이용자의 의도를 보장하기 어렵다는 분석도 나왔다. 2026년 8월 공개된 AP2 보안 분석 논문은 서명이 거래 정보의 무결성을 지켜도 승인 전에 에이전트와 외부 입력이 거래를 만드는 과정에는 위험이 남는다고 분석했다. 연구진은 사전 승인 맥락이 조작되면 유효한 서명이 있어도 거래가 이용자의 실제 의도를 반영한다고 보장할 수 없다고 밝혔다. 다만 완전한 공개 배포 사례를 확보하지 못해 테스트 환경에서 분석했다는 한계가 있다.
미국 국립표준기술연구소(NIST)의 2025년 디지털 신원 지침은 디지털 인증에 앞선 신원 증명과 등록, 보증 수준별 기술 요건을 다룬다. AP2가 에이전트의 거래 권한과 의도를 전달한다면, 세이드먼 베커는 그 권한을 주는 사람의 신원을 확인해야 한다고 강조했다. 두 절차가 실제 서비스에서 어떻게 연결될지는 각 서비스의 구현에 달려 있다.
에이전트가 권한을 받는 과정과 그 권한을 부여한 사람이 누구인지 확인하는 과정은 서로 다른 보안 단계다. 거래 승인 기록을 남겨도 신원 확인이 자동으로 해결되지는 않는다. 서명자가 확인한 화면과 실제 서명 대상이 달라질 수 있는 보안 문제도 앞서 다뤄졌다.






댓글 0
불러오는 중…